İçindekiler
ToggleMicrosoft 365, yalnızca Word, Excel veya Outlook lisanslarından oluşan bir ofis yazılımı paketi değildir. Kurumsal ölçekte değerlendirildiğinde e-posta, dosya yönetimi, ekip iletişimi, kimlik doğrulama, cihaz yönetimi ve bilgi koruma süreçlerini ortak bir bulut platformunda buluşturur. Sağlayacağı değer ise lisans satın almaktan çok, servislerin iş süreçlerine nasıl yerleştirildiğine bağlıdır.
Yanlış planlanan bir ortamda kullanıcılar farklı alanlarda dosya saklayabilir, gereğinden geniş paylaşım yetkileri oluşabilir ve lisanslar verimsiz kullanılabilir. Doğru mimaride ise Microsoft 365, çalışanların ihtiyaç duydukları bilgilere kontrollü biçimde erişmesini ve BT ekiplerinin merkezi politikalar uygulamasını kolaylaştırır.
Microsoft 365 Kurumlar İçin Ne Sağlar?
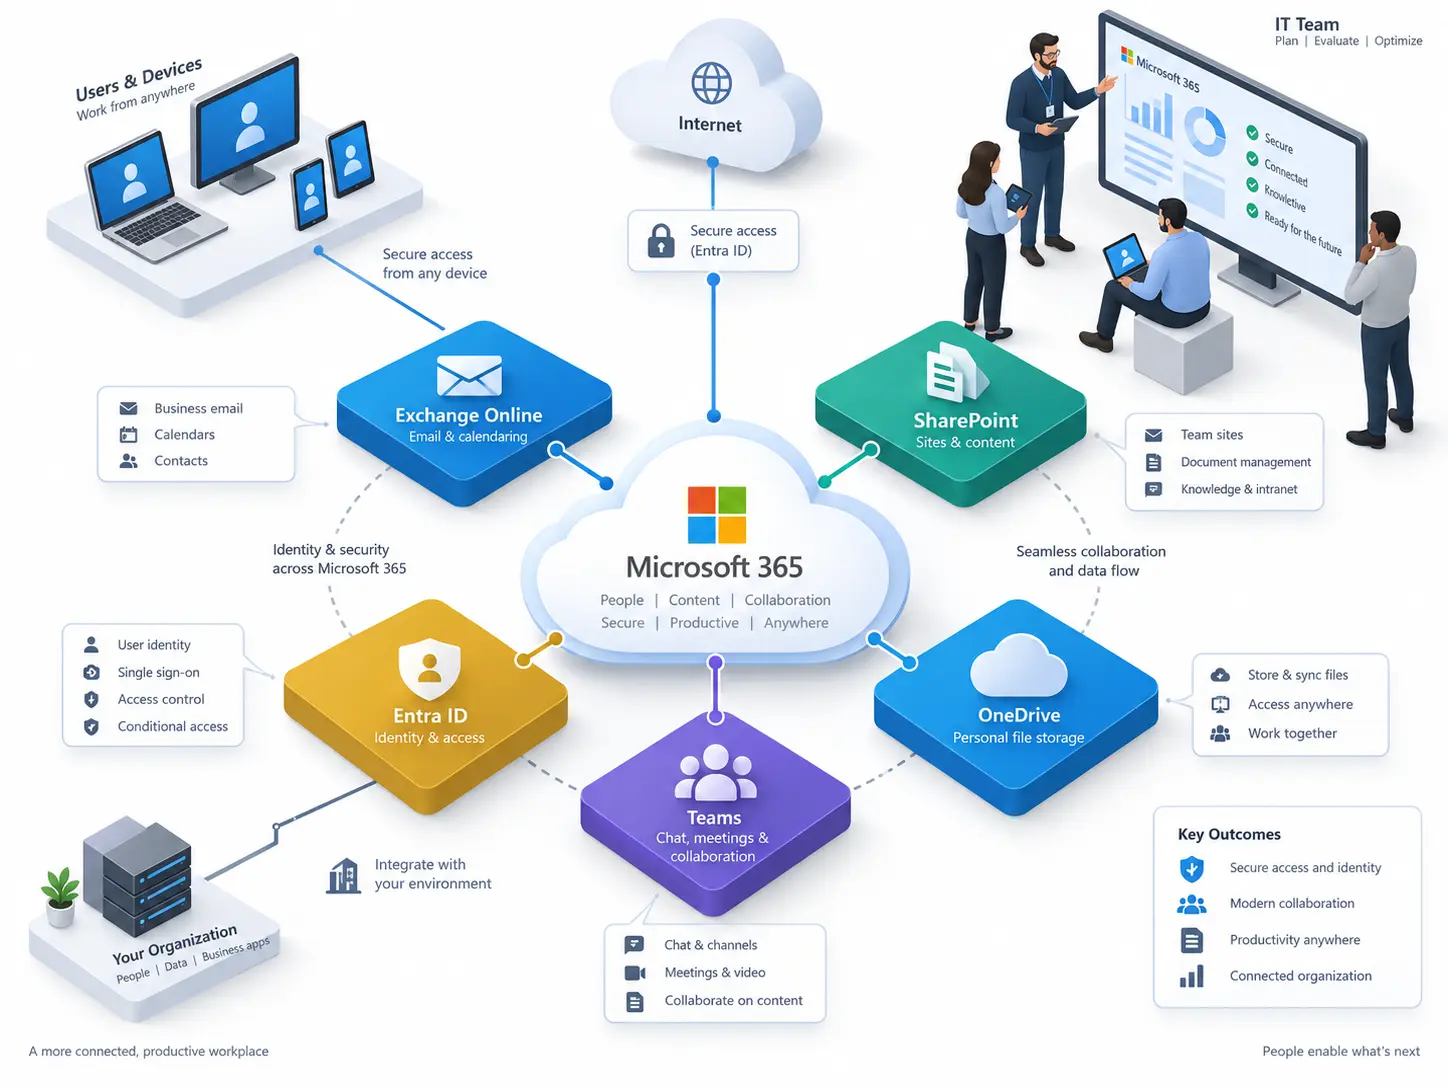
Microsoft 365’in temel değeri, birbirinden bağımsız araçlar sunması değil, üretkenlik ve yönetim bileşenleri arasında bütünlük kurmasıdır. Bir çalışan Outlook üzerinden aldığı dosyayı Teams kanalında görüşebilir, SharePoint üzerinde ortak çalışmaya açabilir ve OneDrive aracılığıyla farklı cihazlardan kullanabilir. Kimlik ve erişim politikaları ise Microsoft Entra ID üzerinden bu servislerin tamamına uygulanabilir.
Bu yapı özellikle büyüyen, birden fazla lokasyonda çalışan veya uzaktan çalışma modelini kullanan işletmeler için merkezi yönetim avantajı sunar. Bununla birlikte her özellik her lisans planında bulunmaz. Kullanıcı profilleri, güvenlik ihtiyaçları ve cihaz yönetimi beklentileri belirlenmeden yapılan lisans seçimi eksik kapasiteye veya gereksiz maliyete neden olabilir.
Microsoft 365 İle Office 365 Arasındaki Kapsam Farkı
Office 365 ağırlıklı olarak Office uygulamaları ile Exchange Online, SharePoint Online ve OneDrive gibi bulut tabanlı üretkenlik servislerine odaklanır. Microsoft 365 ise seçilen plana göre bu servisleri Windows, Microsoft Intune, Microsoft Entra ID ve güvenlik çözümleriyle daha geniş bir çatı altında birleştirebilir.
Bu ayrım yalnızca marka adlandırması değildir. Kurum e-posta ve ortak çalışma hizmeti arıyorsa belirli bir Office 365 planı yeterli olabilir. Kimlik, uç nokta ve veri güvenliğinin birlikte yönetilmesi hedefleniyorsa uygun Microsoft 365 planları daha kapsamlı seçenekler sunabilir. Nihai karar, güncel lisans koşulları ve plan bazındaki özellikler incelenerek verilmelidir.
Microsoft 365 Hangi Servislerden Oluşur?
Microsoft 365’in kapsamı satın alınan plana göre değişse de kurumsal kullanımın merkezinde aşağıdaki servisler yer alır. Servislerin görevlerini doğru ayırmak, bilgi mimarisinin ve erişim politikalarının tutarlı kurulmasına yardımcı olur.
| Servis | Temel Rol | Kurumsal Kullanım Örneği |
|---|---|---|
| Exchange Online | E-posta, takvim ve posta kutusu yönetimi | Kurumsal e-posta, ortak takvim ve paylaşımlı posta kutuları |
| SharePoint Online | Ortak içerik ve kurumsal bilgi yönetimi | Departman siteleri, doküman kitaplıkları ve intranet |
| OneDrive | Kullanıcı odaklı dosya saklama ve paylaşım | Kişisel çalışma dosyaları ve kontrollü dosya paylaşımı |
| Microsoft Teams | Mesajlaşma, toplantı ve ekip çalışması | Proje kanalları, çevrim içi toplantılar ve ekip iletişimi |
| Microsoft Entra ID | Kimlik ve erişim yönetimi | Tek oturum açma, MFA ve Koşullu Erişim politikaları |
| Microsoft Intune | Cihaz ve uygulama yönetimi | Kurumsal cihaz politikaları ve mobil uygulama koruması |
Microsoft Purview bilgi koruma ve uyumluluk süreçlerinde, Microsoft Defender ailesi ise e-posta, kimlik, uç nokta ve bulut uygulaması risklerinin yönetiminde rol oynayabilir. Ancak bu kabiliyetlerin kullanılabilirliği lisansa bağlıdır. Servis kataloğu hazırlanırken yalnızca ürün adlarına değil, ihtiyaç duyulan özelliğin ilgili planda bulunup bulunmadığına bakılmalıdır.
Exchange Online, SharePoint Online, OneDrive Ve Microsoft Teams’İn Rolleri
Bu dört servisin sınırları belirlenmediğinde dosya yönetimi kısa sürede karmaşıklaşabilir. OneDrive öncelikle kullanıcının üzerinde çalıştığı kişisel dosyalar için, SharePoint ise ekip veya kurum mülkiyetindeki içerikler için düşünülmelidir. Teams üzerinden paylaşılan kanal dosyaları arka planda SharePoint üzerinde saklandığından Teams ve SharePoint yönetişimi birlikte planlanmalıdır.
Exchange Online kurumsal iletişimin e-posta ve takvim katmanını oluşturur. Teams ise anlık iletişim ve toplantı deneyimini ortak çalışma alanlarıyla birleştirir. Servislerin birbiriyle bağlantılı olması, bir alanda yapılan yanlış yetkilendirmenin başka bir servisteki verilere de etki edebileceği anlamına gelir.
Microsoft 365 Kurumsal İş Süreçlerinde Nasıl Kullanılır?
Microsoft 365’in iş değeri, çalışanlara uygulama sağlamakla sınırlı değildir. Satış ekibi teklif dosyalarını ortak bir SharePoint kitaplığında tutabilir, proje ekipleri Teams kanallarında görev ve toplantı bağlamını koruyabilir, saha çalışanları ise yetkileri doğrultusunda mobil cihazlardan güncel belgelere ulaşabilir.
İnsan kaynakları için politika ve formların yayımlandığı bir iç portal, finans birimi için erişimi sınırlandırılmış doküman alanı, yönetim ekibi için ortak takvim ve toplantı çalışma alanı oluşturulabilir. Burada önemli olan her departmanın ayrı bir teknoloji adası kurması değil, merkezi isimlendirme, sahiplik ve saklama kuralları içinde çalışmasıdır.
Uzaktan Çalışma, Dosya Paylaşımı Ve Ekip İş Birliği Senaryoları
Uzaktan çalışma senaryosunda kullanıcıların her konumdan sınırsız erişmesi yerine kimlik, cihaz durumu ve oturum riski birlikte değerlendirilmelidir. Yönetilen bir kurumsal cihazdan tam erişim verilirken kişisel veya uyumsuz bir cihazda indirme kısıtlanabilir. Uygulanacak kontrol, verinin hassasiyeti ve kullanıcının göreviyle orantılı olmalıdır.
Dış paydaşlarla paylaşım da benzer biçimde yönetişim gerektirir. Misafir kullanıcıların hangi ekip ve sitelere erişebileceği, erişimin ne kadar süreyle açık kalacağı ve kimin onay vereceği tanımlanmalıdır. Böylece ortak çalışma kolaylığı korunurken kontrolsüz bağlantı ve kalıcı misafir hesabı birikimi azaltılabilir.
Microsoft 365 Güvenliği Nasıl Ele Alınmalıdır?
Bulut hizmetine geçmek, güvenlik sorumluluğunun bütünüyle hizmet sağlayıcıya devredildiği anlamına gelmez. Microsoft platform altyapısına ilişkin kontroller sunarken kurum; hesapların, erişim politikalarının, cihazların, verilerin ve yönetici rollerinin doğru yapılandırılmasından sorumludur. Bu nedenle Microsoft 365 güvenliği kimlik merkezli ve katmanlı biçimde ele alınmalıdır.
Kimlik, Erişim Ve Veri Koruma İçin Temel Kontroller
- Çok faktörlü kimlik doğrulama: Özellikle yönetici hesapları başta olmak üzere parola ele geçirilmesine karşı ek doğrulama katmanı kullanılmalıdır.
- Koşullu Erişim: Kullanıcı, uygulama, cihaz uyumluluğu, konum ve oturum riski gibi sinyallere göre erişim kuralları oluşturulmalıdır.
- En az ayrıcalık ilkesi: Global yönetici gibi yüksek yetkili roller günlük işlemler için kullanılmamalı, görev bazlı yönetici rolleri atanmalıdır.
- E-posta güvenliği: Kimlik avı, zararlı bağlantı ve sahte gönderici risklerine karşı uygun koruma politikaları ile SPF, DKIM ve DMARC yapılandırmaları değerlendirilmelidir.
- Veri sınıflandırma ve DLP: Hassas bilgilerin e-posta, Teams, OneDrive veya SharePoint üzerinden kontrolsüz paylaşımını azaltmak için Microsoft Purview veri kaybı önleme politikaları planlanmalıdır.
- Log ve uyarı takibi: Şüpheli oturumlar, yönetici değişiklikleri, paylaşım hareketleri ve güvenlik olayları düzenli olarak incelenmelidir.
Politikalar doğrudan tüm kullanıcılara uygulanmadan önce test gruplarında ve mümkün olduğunda raporlama modunda değerlendirilmelidir. Hatalı bir Koşullu Erişim kuralı iş uygulamalarına erişimi kesebilir. Acil durum hesapları, politika istisnaları ve geri dönüş prosedürleri değişiklik öncesinde hazırlanmalıdır.
Güvenlik yalnızca teknik ayarlardan oluşmaz. Kullanıcılara dosya paylaşımı, kimlik avı bildirimleri ve misafir erişimi konusunda anlaşılır kurallar sunulmalıdır. Kuruma özel kontrol çerçevesi oluşturulurken bilgi güvenliği ve danışmanlığı yaklaşımı teknik yapılandırma ile süreç ve risk yönetimini birlikte ele almalıdır.
Microsoft 365 Geçişi Nasıl Planlanır?
Microsoft 365 geçişi yalnızca posta kutularının ve dosyaların buluta kopyalanması değildir. Kimlik yapısı, alan adları, kullanıcı hesapları, mevcut posta sistemi, dosya sunucuları, arşivler, uygulama bağımlılıkları ve ağ kapasitesi birlikte incelenmelidir. Bu envanter hedef mimarinin ve gerçekçi geçiş takviminin temelini oluşturur.
Mevcut Altyapıdan Bulut Ortamına Geçişte Kritik Adımlar
- İhtiyaç ve envanter analizi yapın. Kullanıcıları, cihazları, posta kutularını, veri kaynaklarını, paylaşım yapılarını ve mevzuat kaynaklı saklama gereksinimlerini belirleyin.
- Hedef ortamı tasarlayın. Lisans modeli, alan adları, kimlik eşitleme yöntemi, yönetici rolleri, Teams yapısı ve SharePoint bilgi mimarisi kararlaştırılmalıdır.
- Veriyi sınıflandırın. Güncelliğini kaybetmiş, yinelenen veya iş amacı bulunmayan veriler taşınmadan önce ayrıştırılmalıdır.
- Pilot geçiş gerçekleştirin. Farklı kullanıcı profillerini temsil eden küçük bir grupla posta, dosya, izin, istemci ve ağ performansı test edilmelidir.
- Kademeli geçiş planlayın. Kullanıcı grupları, geçiş pencereleri, destek kanalları ve geri dönüş adımları açık biçimde tanımlanmalıdır.
- Doğrulama ve adaptasyonu yönetin. Veri bütünlüğü, erişim yetkileri, posta akışı ve güvenlik politikaları kontrol edilmeli; kullanıcılara rol bazlı eğitim verilmelidir.
Dosyaların nereye taşınacağı da en az taşıma yöntemi kadar önemlidir. Bireysel çalışma dosyaları OneDrive’a, ekip mülkiyetindeki içerikler SharePoint veya Teams bağlantılı kitaplıklara yerleştirilmelidir. Eski dosya sunucusunun klasör yapısını olduğu gibi buluta taşımak, mevcut karmaşayı yeni platforma aktarmakla sonuçlanabilir.
Saklama ve sürüm geçmişi özellikleri, her kurumun yedekleme hedeflerini otomatik olarak karşılamaz. Silinme senaryoları, saklama süreleri, kurtarma noktası ve bağımsız kopya ihtiyacı değerlendirilerek yedekleme ve çoğaltma yaklaşımı ayrıca planlanmalıdır.
Microsoft 365 Yönetiminde Hangi Konular İzlenmelidir?
Geçiş tamamlandığında proje bitmez; platform operasyonel yönetim dönemine girer. Kullanıcı yaşam döngüsü, lisans atamaları, misafir hesapları, yönetici rolleri, servis sağlığı, güvenlik uyarıları ve dış paylaşım hareketleri düzenli olarak izlenmelidir. İşten ayrılan çalışanların hesaplarının kapatılması, verilerinin aktarılması ve grup üyeliklerinin kaldırılması standart bir prosedüre bağlanmalıdır.
Lisans kullanım raporları, hangi planların gerçekten kullanıldığını anlamaya yardımcı olabilir. Ancak yalnızca oturum açma sayısına bakmak yeterli değildir; kullanıcı rolünün hangi uygulama ve güvenlik özelliklerine ihtiyaç duyduğu da değerlendirilmelidir. Saha çalışanı, bilgi çalışanı ve yönetici için aynı lisans profilini kullanmak her zaman uygun olmayabilir.
Teams ekipleri ile SharePoint sitelerinin kim tarafından oluşturulabileceği, adlandırma standardı, sahiplik ve yaşam döngüsü kuralları belirlenmelidir. Sahipsiz ekipler ve süresiz misafir erişimleri periyodik olarak gözden geçirilmelidir. Microsoft 365 yönetimi bu yönüyle teknik yönetimin yanında bilgi yönetişimi ve kurumsal süreç sahipliği gerektirir.
Microsoft 365 İçin Doğru Çözüm Ortağı Nasıl Seçilir?
Çözüm ortağı seçiminde yalnızca lisans tedarikine odaklanmak yeterli değildir. Kurumun mevcut altyapısını analiz edebilen, kimlik ve veri güvenliğini geçiş tasarımına dahil eden ve servisler arasındaki bağımlılıkları anlayan bir yaklaşım aranmalıdır. Danışmanın Exchange Online, SharePoint, Teams, Entra ID ve cihaz yönetimi konularını tek bir mimari içinde değerlendirebilmesi önemlidir.
Proje kapsamı; sorumluluk matrisi, taşınacak veri, hariç tutulan işler, test kriterleri, değişiklik yönetimi ve operasyon devriyle birlikte yazılı hale getirilmelidir. Yönetim hizmeti alınacaksa yetkilendirme modeli, kayıt tutma, onay süreçleri ve olay bildirim yöntemi açıklığa kavuşturulmalıdır. Dış destek kullanılması kurum içindeki sahipliği ortadan kaldırmamalı, aksine görev ve karar sınırlarını netleştirmelidir.
PSA Teknoloji Microsoft 365 Sürecine Nasıl Katkı Sağlar?
PSA Teknoloji, Microsoft Kurumsal Hizmetleri kapsamında kurumların Microsoft teknolojilerine ilişkin altyapı ve danışmanlık ihtiyaçlarını değerlendirmektedir. Web sitesinde Microsoft Azure, Office 365, EMS, System Center ve Hyper-V teknolojileriyle ilgili yetkinlikler belirtilmektedir.
Microsoft 365 projelerinde ihtiyaç analizi, hedef mimari, güvenlik politikaları, geçiş planı ve operasyonel yönetim birbirinden ayrı kararlar olarak ele alınmamalıdır. PSA Teknoloji’nin BT danışmanlığı yaklaşımı, teknoloji seçimlerini kurumun mevcut altyapısı, süreçleri ve riskleriyle birlikte değerlendirmeye odaklanır. Ürün ve servis kapsamını daha yakından incelemek isteyen işletmeler Microsoft Office 365 çözümleri sayfasından bilgi alabilir.
İşletmeniz yeni bir Microsoft 365 ortamı kurmayı, mevcut yapıyı güvenlik açısından gözden geçirmeyi veya posta ve dosya sistemlerini buluta taşımayı planlıyorsa önce kapsam ve önceliklerin belirlenmesi gerekir. Microsoft 365 altyapınızı kurum ihtiyaçları açısından değerlendirmek için PSA Teknoloji ile iletişime geçin.
Microsoft 365 Hakkında Sık Sorulan Sorular
Microsoft 365 İle Office 365 Arasındaki Fark Nedir?
Office 365 ağırlıklı olarak üretkenlik uygulamaları ve bulut servislerine odaklanır. Microsoft 365 ise seçilen lisans planına bağlı olarak bu servisleri kimlik, cihaz yönetimi, güvenlik ve Windows bileşenleriyle daha geniş bir çözüm çatısı altında birleştirebilir.
Microsoft 365 Geçişi Ne Kadar Sürer?
Süre; kullanıcı, posta kutusu ve dosya sayısına, veri hacmine, bağlantı kapasitesine, mevcut altyapıya ve geçiş yöntemine göre değişir. Sağlıklı bir takvim envanter, pilot uygulama ve performans testlerinden sonra belirlenmelidir.
Microsoft 365 Kullanırken Ayrıca Yedekleme Gerekir Mi?
Saklama, sürüm geçmişi ve kurtarma özellikleri önemli koruma katmanları sağlar; ancak bunların kuruma özel yedekleme gereksinimini karşılayıp karşılamadığı ayrıca değerlendirilmelidir. Kurtarma süresi, veri saklama süresi ve bağımsız kopya ihtiyacı dikkate alınmalıdır.
Microsoft 365 Güvenliği İçin MFA Yeterli Midir?
Hayır. Çok faktörlü kimlik doğrulama önemli bir kontroldür ancak tek başına yeterli değildir. Koşullu Erişim, ayrıcalıklı hesap yönetimi, cihaz uyumluluğu, veri kaybı önleme, e-posta güvenliği, log izleme ve kullanıcı farkındalığı birlikte ele alınmalıdır.
Microsoft 365 Yönetimi Dış Kaynakla Desteklenebilir Mi?
Evet. Kurum içi ekiplerin kapasitesi veya uzmanlığı sınırlıysa mimari tasarım, geçiş, güvenlik yapılandırması ve operasyonel yönetim için danışmanlık alınabilir. Yetki kapsamı, sorumluluklar ve değişiklik süreçleri açık biçimde tanımlanmalıdır.