İçindekiler
ToggleKurumsal ağ segmentasyonu, kullanıcıları, cihazları, uygulamaları ve kritik sistemleri güvenlik ihtiyaçlarına göre farklı ağ bölümlerine ayırma yaklaşımıdır. Amaç yalnızca ağı teknik olarak bölmek değil, bu bölümler arasındaki iletişimi tanımlı erişim politikalarıyla yönetmektir. Böylece her kullanıcı veya cihaz, ağın tamamına erişmek yerine işini yapmak için ihtiyaç duyduğu kaynaklarla iletişim kurar.
Segmentasyon kararı; kurumun büyüklüğü kadar veri hassasiyetine, cihaz çeşitliliğine, lokasyon yapısına ve iş sürekliliği gereksinimlerine bağlıdır. VLAN oluşturmak çoğu tasarımın önemli bir parçasıdır ancak tek başına yeterli bir güvenlik kontrolü değildir. Etkili bir yapı için yönlendirme, güvenlik duvarı kuralları, kimlik doğrulama, izleme ve değişiklik yönetimi birlikte ele alınmalıdır.
Kurumsal Ağ Segmentasyonu Nedir Ve Neden Gündeme Alınmalıdır?
Segmentasyon, kurumsal ağı güven düzeyi veya işlev temelinde mantıksal ya da fiziksel bölümlere ayırır. İnsan kaynakları kullanıcıları, üretim sistemleri, sunucular, misafir cihazları, IP telefonlar ve yönetim arayüzleri farklı iletişim gereksinimlerine sahiptir. Bu varlıkların aynı erişim alanında bulunması, gereksiz bağlantılara ve yönetilmesi zor bir güvenlik ortamına yol açabilir.
Temel karar sorusu şudur: Bir cihaz ele geçirildiğinde veya hatalı yapılandırıldığında ağın hangi bölümüne ulaşabilmelidir? Düz ağda etki alanı genişleyebilirken segmentasyon, iletişimi önceden belirlenmiş sınırlar içinde tutmayı hedefler. Bu yaklaşım saldırı riskini tamamen ortadan kaldırmaz; yetkisiz hareketi zorlaştırmaya, olayın etkisini sınırlamaya ve görünürlüğü artırmaya yardımcı olur.
Ağ Segmentasyonu İle Düz Ağ Yapısı Arasındaki Fark
Düz ağ yapısında çok sayıda kullanıcı ve cihaz aynı mantıksal yayın alanında veya birbirine geniş erişim sağlayan ağlarda bulunabilir. İlk kurulumda basit görünen bu model, cihaz sayısı ve uygulama bağımlılıkları arttıkça sorun çıkarabilir. Yayın trafiği, IP adresi yönetimi, hata ayıklama ve erişim yetkilerinin takibi daha karmaşık hale gelir.
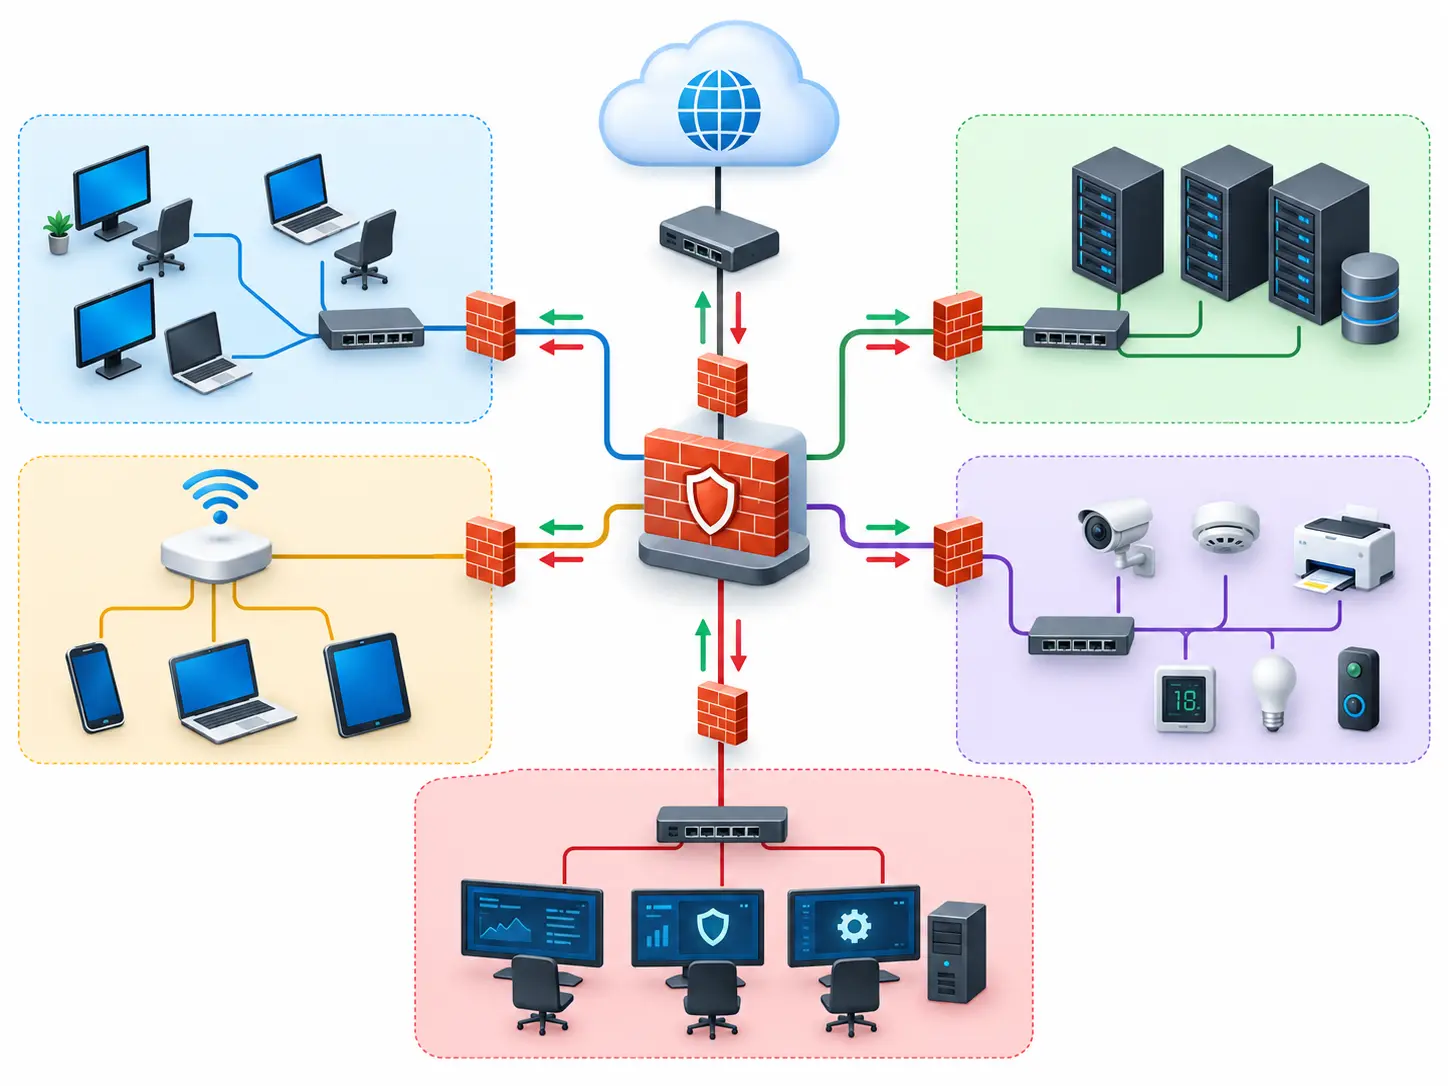
Segmentli yapıda ise ağlar belirli güvenlik bölgelerine ayrılır. Örneğin misafir ağı yalnızca internete çıkabilir, kullanıcı ağı belirli kurumsal uygulamalara erişebilir, yönetim ağı ise yalnızca yetkili sistem yöneticileri tarafından kullanılabilir. Bu ayrımın gerçek bir kontrol oluşturabilmesi için segmentler arası trafiğin güvenlik duvarı, erişim kontrol listesi veya uygun bir politika mekanizması üzerinden denetlenmesi gerekir.
Ağ Segmentasyonu Nasıl Çalışır?
Segmentasyonun çalışma mantığı üç katmanda değerlendirilebilir: varlıkların sınıflandırılması, farklı ağ bölgelerine yerleştirilmesi ve bölgeler arasındaki trafiğin kontrol edilmesi. İlk aşamada kullanıcılar, sunucular, uygulamalar ve cihazlar işlevlerine ve risk seviyelerine göre gruplandırılır. Ardından bu gruplar için IP alt ağları, VLAN’lar ve erişim politikaları tasarlanır.
İletişim ihtiyacı bulunduğunda trafik bir yönlendiriciye veya güvenlik duvarına ulaşır. Buradaki politika; kaynağın, hedefin, servisin ve gerektiğinde kullanıcı ya da cihaz kimliğinin uygun olup olmadığını değerlendirir. İzin verilen trafik geçirilirken diğer bağlantılar engellenebilir ve kayıt altına alınabilir. Tasarımın ayrıntıları kurumun teknolojik altyapısına, trafik hacmine ve güvenlik modeline göre değişir.
VLAN, Yönlendirme Ve Erişim Kurallarının Rolü
VLAN, yani sanal yerel alan ağı, aynı fiziksel anahtarlama altyapısındaki cihazları farklı mantıksal ağlara ayırmayı sağlar. Finans departmanı ile misafir kablosuz ağı aynı anahtarlara bağlı olsa bile farklı VLAN’larda çalışabilir. Ancak VLAN bir erişim politikası değildir; esas olarak mantıksal ayrım sağlar.
VLAN’lar arasındaki iletişim için katman 3 yönlendirme gerekir. Güvenlik bu geçiş noktasında uygulanan kurallarla güçlendirilir. Örneğin kullanıcı ağı uygulama sunucusunun belirli portuna erişebilirken veri tabanı yönetim portuna doğrudan bağlanamayabilir. Kural setleri kaynak ve hedef IP adreslerinin yanında uygulama, servis, kimlik veya cihaz durumu gibi bağlamları da değerlendirebilir.
Daha ayrıntılı izolasyon gerektiren yapılarda mikro segmentasyon gündeme gelebilir. Mikro segmentasyon, aynı veri merkezi veya bulut ortamında çalışan iş yükleri arasındaki doğu-batı trafiğine daha dar politikalar uygulamayı amaçlar. Her kurumun bu ayrıntı seviyesine ihtiyacı yoktur; politika sayısı, görünürlük kapasitesi ve operasyon ekibinin yönetim becerisi birlikte değerlendirilmelidir.
Hangi İşletmeler İçin Ağ Segmentasyonu Önceliklidir?
Segmentasyon yalnızca büyük kurumlara yönelik değildir. Kritik veriler işleyen, farklı kullanıcı gruplarına sahip olan veya yönetimi kurumun kontrolünde olmayan cihazları ağa bağlayan işletmeler için öncelikli olabilir. Özellikle misafir erişimi sunan, sunucu altyapısı işleten, ödeme veya kişisel veri süreçleri bulunan ve operasyonel teknolojiler kullanan kurumlar düz ağın risklerini dikkatle değerlendirmelidir.
Aşağıdaki koşullardan birkaçının bulunması segmentasyon ihtiyacını güçlendirir:
- Çalışan, taşeron, ziyaretçi ve tedarikçi cihazlarının aynı altyapıyı kullanması
- Sunucuların kullanıcı bilgisayarlarından doğrudan erişilebilir olması
- IoT, kamera, yazıcı, kiosk veya bina otomasyon cihazlarının kurumsal ağa bağlanması
- Farklı departmanların farklı veri hassasiyetlerine sahip olması
- Birden fazla ofis, veri merkezi veya bulut ortamının birlikte çalışması
- Olay müdahalesinde hangi cihazın hangi sistemle iletişim kurduğunun izlenememesi
Çok Lokasyonlu, Hibrit Ve IoT İçeren Yapılarda Karar Kriterleri
Çok lokasyonlu kurumlarda her ofis için farklı ve tutarsız kurallar oluşturmak yönetim yükünü artırabilir. Politika modeli merkezî olarak tanımlanmalı, ancak lokasyonun işlevi ve bağlantı kapasitesi dikkate alınmalıdır. Şube kullanıcısının yalnızca merkezdeki gerekli uygulamalara erişmesi, tüm merkez ağına geniş erişim kazanmasından daha kontrollü bir yaklaşımdır.
Hibrit yapılarda şirket içi ağ ile bulut kaynakları arasındaki sınırlar da tasarıma dahil edilmelidir. Kullanıcıların bulut uygulamalarına erişimi, iş yükleri arasındaki iletişim ve yönetim arayüzleri farklı politikalar gerektirebilir. IoT cihazlarında ise güncelleme desteği, kimlik doğrulama kabiliyeti ve üretici bağımlılıkları incelenmeli; cihazlar mümkün olduğunca sınırlandırılmış segmentlerde çalıştırılmalıdır.
Segmentasyon Tasarımında Hangi Kararlar Verilmelidir?
İyi bir tasarım, doğrudan VLAN listesi hazırlamakla başlamaz. Önce varlık envanteri, veri akışları ve iş bağımlılıkları anlaşılmalıdır. Bir uygulamanın hangi sunucularla, portlarla ve dış servislerle iletişim kurduğunu bilmeden getirilen kısıtlamalar kesintiye neden olabilir. Gereğinden geniş izinler ise segmentasyonun güvenlik değerini azaltır.
Kurumsal ağ tasarımı kapsamında adresleme planı, anahtarlama kapasitesi, yönlendirme, kablosuz ağlar ve yedeklilik birlikte değerlendirilmelidir. Segmentasyon modeli mevcut altyapının desteklediği özelliklerle uyumlu olmalı ve gelecekteki büyümeyi karşılayacak kadar ölçeklenebilir tasarlanmalıdır.
Kullanıcı, Sunucu, Misafir Ve Kritik Sistem Ağlarını Ayırma
| Ağ Bölgesi | Temel Amaç | Örnek Erişim Yaklaşımı |
|---|---|---|
| Kullanıcı Ağı | Çalışan cihazlarını iş uygulamalarına bağlamak | Yalnızca gerekli uygulama ve internet servislerine erişim |
| Sunucu Ağı | Kurumsal uygulamaları ve hizmetleri barındırmak | Kullanıcılardan yalnızca gerekli servis portlarını kabul etme |
| Misafir Ağı | Kuruma ait olmayan cihazlara bağlantı sağlamak | İç kaynaklardan izole, kontrollü internet erişimi |
| IoT Ve Çevre Birimi Ağı | Kamera, yazıcı, sensör ve benzeri cihazları sınırlandırmak | Yalnızca yönetim sunucusu veya gerekli hedeflerle iletişim |
| Yönetim Ağı | Ağ cihazları ve sistem arayüzlerini yönetmek | Sadece yetkili yönetici cihazları ve güvenli yönetim protokolleri |
Bu gruplar hazır bir şablon olarak uygulanmamalıdır. Örneğin üretim tesisi bulunan bir kurumda operasyonel teknoloji sistemleri ayrı bölgeler ve daha sıkı geçiş kontrolleri gerektirebilir. Yazılım geliştiren bir işletmede geliştirme, test ve üretim ortamlarının birbirinden ayrılması daha öncelikli olabilir. Doğru model, iş süreçleri ile teknik risklerin kesiştiği noktada belirlenir.
Ağ Segmentasyonunun Güvenlik Ve Operasyonel Faydaları
Segmentasyonun en belirgin faydası, gereksiz iletişim yollarını azaltmasıdır. Bir kullanıcı hesabı veya uç cihaz ele geçirildiğinde, saldırganın diğer sistemlere doğrudan erişmesi zorlaştırılabilir. Kritik sunuculara giden trafik belirli noktalardan geçtiği için güvenlik duvarı, IDS/IPS ve kayıt sistemleri üzerinden daha anlamlı biçimde izlenebilir.
Operasyonel açıdan segmentasyon, arıza alanlarının sınırlandırılmasına ve trafik analizinin kolaylaştırılmasına yardımcı olabilir. Yayın trafiğinin kontrolü, IP planının düzenlenmesi ve cihaz gruplarının ayrı politikalarla yönetilmesi ağ performansı ile yönetilebilirliği destekler. Bununla birlikte performans kazanımı otomatik değildir; yönlendirme kapasitesi ve güvenlik cihazlarının trafik yükü doğru boyutlandırılmalıdır.
Segmentasyon ayrıca olay müdahalesini destekler. Etkilenen bölümün diğer ağlardan geçici olarak izole edilmesi, kurumun kritik hizmetleri korurken inceleme yapmasına yardımcı olabilir. Bu yapı, bilgi güvenliği yönetimi ve iş sürekliliği planları ile uyumlu biçimde ele alındığında daha anlamlı hale gelir.
Uygulama Sırasında Hangi Riskler Ve Kısıtlar Dikkate Alınmalıdır?
En önemli uygulama riski, gerçek veri akışlarının eksik anlaşılmasıdır. Eski uygulamalar belgelenmemiş portlar kullanabilir, IP adreslerine sabit bağımlılıklar taşıyabilir veya farklı departmanların ortak servislerine ihtiyaç duyabilir. Bu bağlantıların dikkate alınmaması uygulama kesintilerine, performans sorunlarına veya geniş kapsamlı geçici izinlere yol açabilir.
Aşırı karmaşık politika setleri de ayrı bir risktir. Çok sayıda VLAN ve yüzlerce istisna, ilk bakışta ayrıntılı güvenlik sağlıyor gibi görünse de sürdürülebilir olmayabilir. Kuralların sahibi, iş gerekçesi ve geçerlilik süresi belirlenmediğinde zaman içinde gereksiz erişimler birikir. Tasarım, güvenlik ayrıntısı ile operasyonel yönetilebilirlik arasında denge kurmalıdır.
VLAN atlama gibi teknik tehditlere karşı anahtar portlarının, trunk bağlantılarının ve kullanılmayan portların uygun biçimde yapılandırılması gerekir. Ağ Erişim Kontrolü (NAC), kullanıcı veya cihaz kimliğine göre dinamik ağ ataması ve erişim politikası uygulanmasını destekleyebilir. Ancak NAC çözümü de doğru envanter, kimlik altyapısı ve istisna yönetimi olmadan tek başına yeterli değildir.
Kurumsal Ağ Segmentasyonu İçin Uygulama Yol Haritası
- Varlıkları ve veri akışlarını belirleyin. Kullanıcıları, cihazları, sunucuları, uygulamaları, yönetim arayüzlerini ve dış bağlantıları envantere alın.
- Risk ve işlev sınıflandırması yapın. Varlıkları veri hassasiyeti, iş kritikliği, sahiplik ve güven düzeyine göre gruplandırın.
- Hedef iletişim matrisini oluşturun. Hangi kaynağın hangi hedefe, hangi servis üzerinden ve hangi iş gerekçesiyle erişeceğini tanımlayın.
- VLAN ve IP planını hazırlayın. Alt ağ büyüklüklerini, adresleme standardını, yönlendirme noktalarını ve gelecekteki kapasite ihtiyacını değerlendirin.
- Erişim politikalarını tasarlayın. Varsayılan erişim yaklaşımını belirleyin, gerekli bağlantıları açıkça tanımlayın ve yönetim trafiğini ayrı ele alın.
- Pilot bir alan seçin. Kontrollü kullanıcı veya cihaz grubunda uygulama yaparak görünmeyen bağımlılıkları tespit edin.
- Test ve geri dönüş planı hazırlayın. İş uygulamaları, DNS, kimlik doğrulama, yedekleme, izleme ve uzaktan yönetim bağlantılarını doğrulayın.
- Kademeli geçiş yapın. Değişiklikleri izlenebilir aşamalara bölün; kesinti ihtimali olan işlemler için ilgili ekipleri önceden bilgilendirin.
- Politikaları düzenli olarak gözden geçirin. Kullanılmayan kuralları kaldırın, istisnaların gerekçesini doğrulayın ve yeni sistemleri segmentasyon modeline dahil edin.
Başarı ölçütleri yalnızca oluşturulan VLAN sayısı olmamalıdır. Yetkisiz erişim yollarının azalması, trafik görünürlüğü, kural yönetilebilirliği, olay izolasyon süresi ve iş uygulamalarının sorunsuz çalışması birlikte değerlendirilmelidir.
Kurumsal Ağ Segmentasyonu Hakkında Sık Sorulan Sorular
Ağ Segmentasyonu İçin Kaç VLAN Oluşturulmalıdır?
VLAN sayısı çalışan veya cihaz sayısına göre değil; güven düzeyi, işlev, veri hassasiyeti, erişim ihtiyacı ve operasyonel sorumluluklara göre belirlenmelidir. Gereğinden fazla VLAN yönetim yükünü artırırken çok az VLAN yeterli izolasyonu sağlayamayabilir.
Uzaktan Çalışan Kullanıcılar Ağ Segmentasyonuna Nasıl Dahil Edilir?
Uzaktan erişim trafiği, kullanıcı kimliği ve cihaz güvenlik durumu doğrulandıktan sonra yalnızca gerekli uygulamalara yönlendirilmelidir. VPN veya benzeri erişim mekanizmasının kullanılması, iç ağ kaynaklarının tamamına erişim verilmesini gerektirmez.
IoT Ve Yazıcılar Kullanıcı Ağına Bağlanabilir Mi?
Teknik olarak bağlanabilseler de IoT cihazları ve yazıcılar farklı güncelleme, kimlik doğrulama ve güvenlik özelliklerine sahip olabilir. Bu cihazların ayrı segmentlerde tutulması ve yalnızca ihtiyaç duydukları servislerle iletişim kurması riskin sınırlandırılmasına yardımcı olur.
Segmentasyon Kuralları Ne Sıklıkla Gözden Geçirilmelidir?
Sabit bir süre her kurum için uygun değildir. Yeni uygulama devreye alındığında, organizasyon yapısı değiştiğinde, lokasyon eklendiğinde, güvenlik olayı yaşandığında veya erişim kurallarında istisnalar biriktiğinde politika incelemesi yapılmalıdır.
PSA Teknoloji İle Network Altyapınızı Değerlendirin
Kurumsal ağ segmentasyonu, ürün seçiminden önce mevcut altyapının, iş akışlarının ve erişim ihtiyaçlarının anlaşılmasını gerektirir. PSA Teknoloji; Network Kurulumu ve Ağ Çözümleri, BT altyapı kurulumu ve bilgi güvenliği danışmanlığı kapsamında mevcut durum analizi, ağ tasarımı ve erişim politikalarının planlanmasına yönelik kurumsal çözümler sunar.
Doğru segmentasyon modeli; gereksiz iletişimi sınırlandırırken iş süreçlerini aksatmamalı, yönetilebilir kalmalı ve yeni sistemlere uyarlanabilmelidir. Altyapınız için doğru çözümü birlikte planlayalım.